Приложения на вайб-кодинге выходят быстро. Счёт за качество приходит позже
Вайб-кодинг даёт скорость, но за качество, безопасность и масштабируемость платят позже. Анализ скрытых стоимостей ИИ-приложений
Раньше самым трудным было заставить приложение запуститься. Теперь это самое простое. Вы описываете, что хотите, ИИ-ассистент пишет код, и в течение часа что-то загружается в браузере, принимает логин и сохраняет запись в базу данных. Демо работает. Основатель в восторге. Скриншот отправляется в презентацию.
Потом начинаются вопросы. Может ли посторонний прочитать данные другого пользователя? Что произойдёт, когда 200 человек зарегистрируются одним утром? Сколько будет стоить добавить вторую функцию, а потом третью? Вот здесь «оно работает» и «оно хоть сколько-нибудь хорошее» перестают быть одной и той же фразой.
Мы зарабатываем на жизнь созданием продуктов и теперь видим постоянный поток приложений, написанных «на вайбе» (vibe-coded) — быстро сгенерированных в диалоге с ИИ-инструментом; этот термин Андрей Карпатый популяризировал в начале 2025 года. Некоторые из них действительно в порядке. Некоторые — это отполированная парадная дверь, привинченная к дому без фундамента. Эта статья о том, как распознать разницу до того, как она обойдётся вам дорого.
«Работает» и «хорошее» — это не одна и та же метрика
Работающее приложение — это то, которое делает видимое действие, когда вы нажимаете на видимую кнопку. Хорошее приложение — это то, которое продолжает это делать — безопасно, недорого и так, что команда разработки через полгода всё ещё будет в здравом уме.
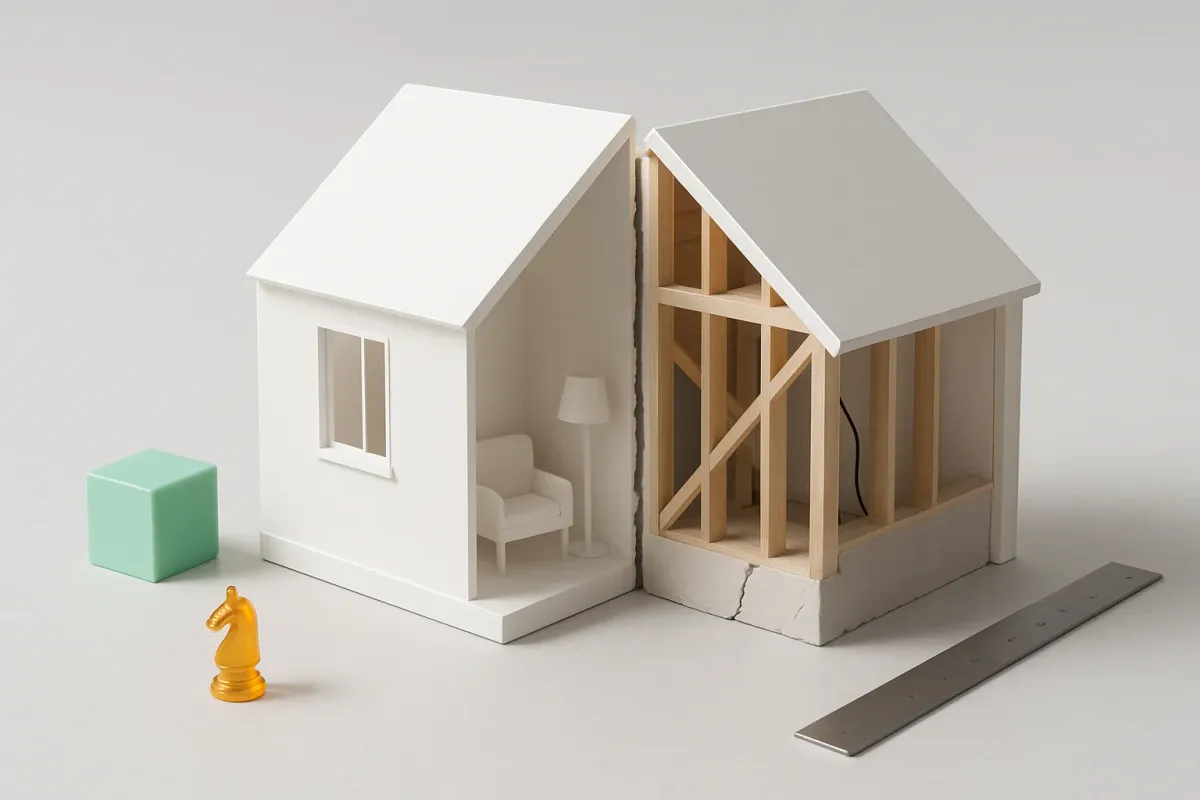
Разрыв между ними незаметен на демо. Ресторан может красиво подать одно блюдо для фотографа. Это ничего не говорит о том, способна ли кухня обслужить 500 гостей в пятницу так, чтобы линия раздачи не рухнула. Дом может пройти беглый осмотр — свежая краска, двери закрываются — и всё равно провалить инспекцию, потому что проводка не соответствует нормам, а в фундаменте трещина. Приложения, сгенерированные ИИ, очень хороши в беглом осмотре. Они непостоянны на инспекции.
Вот неприятная часть: инструменты, которые генерируют код, ещё и уверены в этом коде. Исследование Стэнфорда об ИИ-ассистентах для написания кода показало, что разработчики, использующие ИИ-ассистента, не только писали менее безопасный код — они с большей вероятностью считали свой код безопасным. Ассистент одновременно повышает и вашу уверенность, и ваш риск. Именно такое сочетание и приводит к тому, что «работающее» приложение выходит с дырой внутри.
Шесть вопросов, которые разделяют одно и другое
Когда мы проводим аудит приложения, написанного на вайбе, мы на самом деле отвечаем на шесть вопросов. Ни один из них не проявляется на демо:
- Могут ли пользователи видеть и изменять только свои данные? Самый частый изъян в приложениях, сгенерированных ИИ, — отсутствующая проверка авторизации: приложение проверяет, кто вы, но забывает проверить, что вам разрешено трогать.
- Что происходит под нагрузкой? Десять пользователей — это не тест. Сотня одновременных регистраций, медленный сторонний API, запрос к базе без индекса — вот где «быстро» незаметно превращается в «лежит».
- Сможет ли второй разработчик это изменить? Или каждая правка рискует сломать три вещи, которые никто не задокументировал?
- Где хранятся секреты? API-ключи и пароли, зашитые в исходный код или закоммиченные в публичный репозиторий, — это утечка, которая ждёт, пока её найдёт поисковик.
- Сколько стоит это эксплуатировать и масштабировать? Приложение, которое вызывает дорогой API при каждой загрузке страницы, «работает» ровно до момента, когда приходит счёт.
- Что происходит, когда что-то идёт не так? Хорошие приложения логируют ошибки и аккуратно деградируют. Демо-приложения показывают пользователю трассировку стека.
Почему это важно для бизнеса, а не только для инженеров
Соблазнительно отнести всё это к «инженерной гигиене» и двигаться дальше. Это ошибка в планировании бюджета.
Каждый срез угла, который ИИ делает, чтобы демо заработало, превращается в технический долг — работу, которую вы не сделали сегодня и за которую заплатите, с процентами, позже. GitClear проанализировала примерно 153 миллиона изменённых строк кода и сообщила об измеримом росте дублированного и «перелопаченного» (churned) кода по мере распространения ИИ-помощи — кода, который копипастят вместо переиспользования, и кода, который откатывают в течение недель после написания. Дублирование — враг дешёвых изменений. Когда одна и та же логика живёт в восьми местах, изменение бизнес-правила в одну строку превращается в охоту за багами в восьми местах.
Проще говоря: скорость, которую вы выиграли в первый день, занята у себя самого на 90-й день. Это нормально, если вы занимаете осознанно и возвращаете долг. Это проблема, если вы не знаете, что взяли заём.
Ставки растут вместе с тем, чего касается приложение. Лендинг, сгенерированный ИИ, почти не несёт риска — выпускайте. Приложение, которое хранит email клиентов, обрабатывает платёж или содержит что-либо, что заботит регулятора, несёт реальный риск, потому что сценарии отказа — это утечка данных, спор о возврате платежа (chargeback) или штраф, а не сломанная кнопка. OWASP Top 10, отраслевой стандартный список рисков безопасности веб-приложений, возглавляет нарушенный контроль доступа — именно та категория, в которой ИИ-ассистенты чаще всего ошибаются.
Как выглядит настоящая проверка качества
Когда мы доводим сгенерированное ИИ приложение от состояния «запускается на моём ноутбуке» до «безопасно показать клиентам», мы прорабатываем четыре слоя. Мы делимся этим чек-листом, потому что вы можете попросить любого разработчика — или любой ИИ-инструмент — пройти его вместе с вами.
1. Безопасность и контроль доступа
Мы исходим из того, что каждый пользователь любопытен, а некоторые враждебны. Мы проверяем, что приложение сверяет права на сервере, а не просто прячет кнопки в интерфейсе. Спрятать кнопку — это занавеска, а не замок: любой, кто знает веб-адрес за ней, проходит насквозь. Мы выискиваем зашитые в код секреты, проверяем, что пароли правильно хешируются, и убеждаемся, что один пользователь действительно не может добраться до записей другого, поменяв число в URL.
2. Данные и состояние
ИИ превосходно пишет «счастливый путь» (happy path) — сценарий, где всё идёт правильно. Он небрежен к запутанной середине: что происходит, когда два запроса приходят одновременно, когда платёж проходит, но письмо с подтверждением не отправляется, когда запись сохранена наполовину. Мы проверяем, что у модели данных есть правильные ограничения, чтобы сама база данных отказывалась хранить бессмыслицу, а не полагалась на то, что каждая строка кода будет вести себя правильно.
3. Сопровождаемость
Это слой, который определяет вашу будущую скорость. Мы ищем упомянутую выше проблему дублирования, функции, которые делают пять дел сразу, и полное отсутствие тестов. Хорошая кодовая база — как набор LEGO: чётко разделённые, переиспользуемые детали, которые можно перекомбинировать, чтобы собрать следующую функцию за полдня. Плохая — единый выточенный монолит: измени что угодно — и рискуешь расколоть всё целиком. Реальные цифры: на приложениях, которые мы перестраивали, правильная структура — это разница между новой функцией за два дня и за две недели. Это соотношение и есть настоящая дорожная карта продукта, выраженная в деньгах.
4. Производительность и стоимость
Мы проверяем медленные запросы, отсутствующие индексы в базе данных и дорогие внешние вызовы, происходящие при каждом просмотре страницы. Небольшая структурная правка здесь часто одновременно сокращает и время загрузки страницы, и ежемесячный счёт. Приложение, которое пересчитывает всё с нуля при каждом визите, похоже на магазин, который заново заказывает весь товарный запас всякий раз, когда заходит один покупатель, — оно работает и тихо теряет маржу.
Честный компромисс: когда вайб-кодинг — именно то, что нужно
Это не довод против кода, сгенерированного ИИ. Мы пользуемся этими инструментами каждый день, и они действительно обрушили стоимость пути от идеи до чего-то, на что можно кликнуть.
Честная позиция: вайб-кодинг — правильный выбор гораздо чаще, чем признают пуристы. Для прототипа, который вы покажете трём потенциальным клиентам на следующей неделе, для внутреннего инструмента, которым будут пользоваться пять человек, для проверки, нужна ли вообще кому-то эта функция, — сгенерируйте быстро, выпустите, извлеките урок и не перетруждайтесь над тем, что, возможно, выбросите. Потратить неделю на укрепление приложения, которое провалит проверку рынком, — это своего рода расточительство.
Суждение строится вокруг того, чего приложение касается и как долго оно будет жить. Одноразовый прототип, который не хранит ничего чувствительного: выпускайте версию на вайбе. Публичное приложение, работающее с реальными данными клиентов и реальными деньгами: ему нужна проверка качества перед запуском — неважно, выполняет работу человек или ИИ. Ошибка не в том, чтобы использовать ИИ. Ошибка в том, чтобы позволить «оно работает» стать моментом, когда вы перестаёте задавать вопросы.
Ключевые выводы для бизнеса
Ключевой вывод для бизнеса: «оно запускается» — это начало разговора о качестве, а не его конец. Дорогостоящие провалы — утечка данных, приложение, которое падает на запуске, дорожная карта функций, которая еле ползёт, — все живут в разрыве между «работает» и «хорошее», и ни один из них не виден на демо.
Три вещи, которые мы рекомендуем сделать с любым сгенерированным ИИ приложением, прежде чем оно станет нести нагрузку:
- Соизмеряйте строгость с риском. Лендинг и платёжное приложение не требуют одинаковой придирчивости. Определите, что у вас, прежде чем решать, сколько укрепления оно заслуживает, — и честно признайте, что всё, что хранит данные клиентов, относится ко второму типу.
- Проводите инспекцию, а не только беглый осмотр. Задайте шесть вопросов выше. Если вы не можете уверенно ответить на вопрос «могут ли пользователи видеть только свои данные?», вы пока не знаете, хорошее ли ваше приложение, — только то, что оно запускается.
- Относитесь к скорости как к займу и знайте его условия. Скорость вайб-кодинга реальна и её стоит использовать. Просто отслеживайте технический долг, который вы на себя берёте, чтобы осознанный срез угла никогда не превратился в неожиданный счёт.
Вот тест в одну строку, который мы рекомендуем: прежде чем показать построенное ИИ приложение платящим клиентам, дайте кому-то, кто его не строил, — разработчику или тщательному аудиту безопасности — попытаться его сломать. То, что это переживёт, — хорошее. То, что переживает только демо, — просто работает.
Статья подготовлена на основе открытых источников и может содержать неточности.